作者:一塵網絡營銷團隊(Google SEO / GEO 顧問)
先講結論:黑客用 AI 自動找漏洞,小網站一樣會被掃到
近日有網絡安全研究報告指出,有黑客利用開源 AI 平台,讓 AI 代理自行掃描企業網站漏洞,再嘗試入侵。報告提到,不足一個月內有過百個網站受害,攻擊嘗試約 1,687 次,成本只約 5,000 美元;AI 代理的任務包括更改管理員密碼、盜取 Cookie 及植入外部連結。研究人員建議企業檢視及收緊權限。
對香港中小企來說,重點不是「我間公司太細,黑客唔會睇中」。AI 代理是自動、大量地掃描,不會先挑大公司。我們的觀點是:網站安全要像收數、報稅一樣,定期做一次自我檢查。
HKCERT 怎樣說:基本功最有效
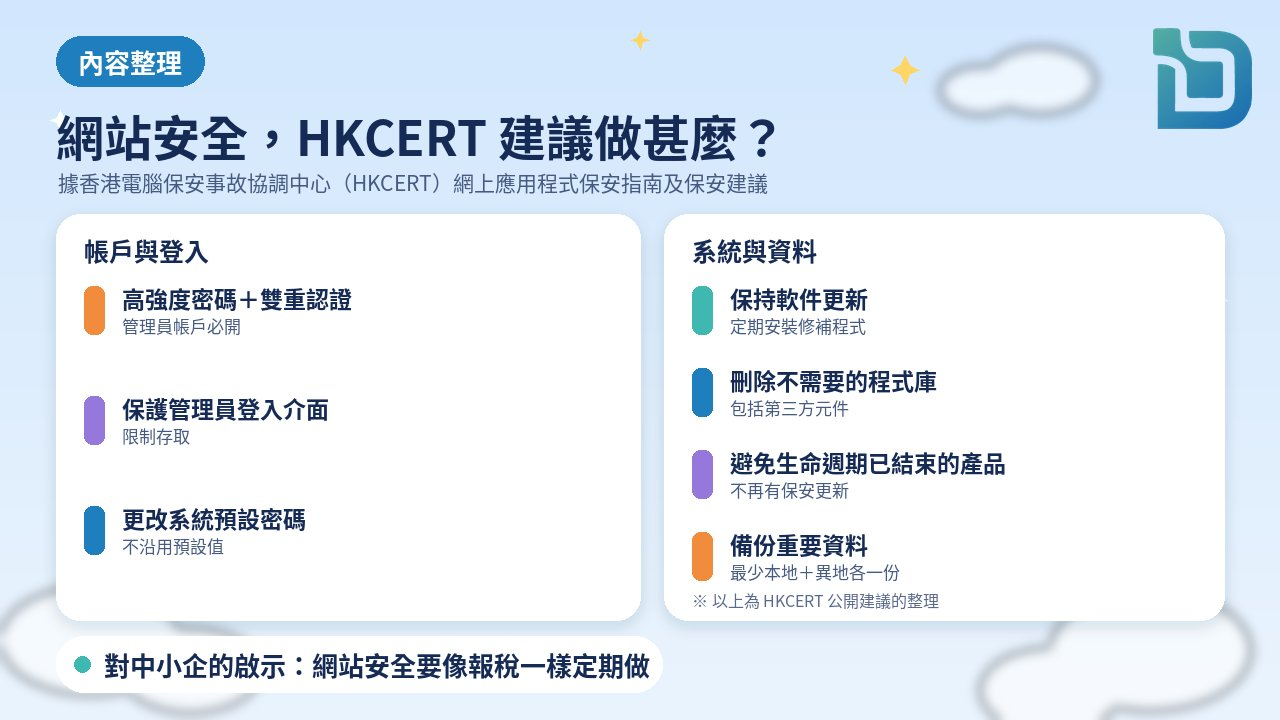
香港電腦保安事故協調中心(HKCERT)的網上應用程式保安指南建議:用戶使用高強度密碼並開啟雙重認證、限制存取及保護網站管理員登入介面、更改所有系統預設密碼,並刪除不需要的第三方程式庫。HKCERT 亦提醒企業保持軟件更新、避免使用生命週期已結束的產品、以多重認證保護管理員帳戶,以及最少保留一份本地及異地備份。
為甚麼網站安全也是 SEO 問題
Google 的垃圾內容政策把「被黑內容」列為違規類型,包括注入惡意程式碼、新增垃圾網頁、以隱藏連結或文字修改現有網頁,以及把部分用戶重新導向到有害網頁。換句話說,網站被偷偷加入外部連結,你自己未必看得到,但搜尋引擎看得到,客人也可能被帶到可疑網頁。
我們替香港企業做網站檢查時,常見已停用卻未刪除的外掛、離職同事的管理員帳戶仍然有效,以及從未測試過的備份。
實操清單:網站安全自我檢查 6 步
- 清點管理員帳戶:例如一間荃灣的五金店,網站後台有前員工和舊外判公司的帳戶,應即時刪除或降級。
- 全部管理員開啟雙重認證:並換掉預設或重複使用的密碼。
- 更新及清理外掛:WordPress 核心、主題和外掛保持更新;停用而不再用的,直接刪除。
- 檢查有沒有陌生連結和網頁:在 Google Search Console 查看「安全性問題」報告,並用 site: 搜尋自己網站,留意不認識的網頁。
- 備份並試一次還原:本地和異地各一份,確定真的可以還原。
- 權限按需要給:寫文章的同事用「作者」或「編輯」角色便夠,不必人人做管理員。
這些做法不能保證網站永不被入侵,但可以大大減少讓自動化攻擊有機可乘的漏洞。
Q&A:香港中小企最常問的網站安全問題
問:我的網站很小,黑客真的會攻擊嗎?
答:自動化攻擊多數是大量掃描,不論網站大小;有漏洞就可能被利用。
問:網站被植入外部連結,會影響 Google 搜尋嗎?
答:Google 把被黑內容列為垃圾內容政策的違規類型,亦可能令訪客被帶到有害網頁。發現後應盡快清理及修補漏洞。我們不作排名保證。
問:沒有 IT 同事,可以怎樣開始?
答:先做第 1、2、5 步:清點帳戶、開雙重認證、確認備份可還原。這三步不需要寫程式。
想知道你的網站有沒有明顯漏洞?
一塵網絡營銷可為你做一次免費網站及 AI 搜尋檢查:看看網站有沒有可疑網頁或外部連結、Search Console 有沒有安全性問題提示,以及 AI 怎樣介紹你的公司,不作排名保證。歡迎 WhatsApp +852 6739 8296、電郵 support@dusthk.com,或經聯絡我們頁面查詢。亦可參考我們的 Google SEO 服務及 GEO 生成式引擎優化服務。
資料來源:香港電腦保安事故協調中心(HKCERT)〈網上應用程式保安預防措施指南〉及〈企業要時刻做好系統保安更新〉;Google 搜尋中心〈Google 網頁搜尋的垃圾內容政策〉(被黑內容部分)。
註:本文由一塵網絡營銷團隊整理及撰寫;部分資料整理曾使用 AI 工具輔助,全文已由團隊人工審閱及核實。本文只供一般參考,不構成專業保安意見。